september 23, 2026
Expertens checklista inför cybersäkerhetsmånaden – fem saker att göra
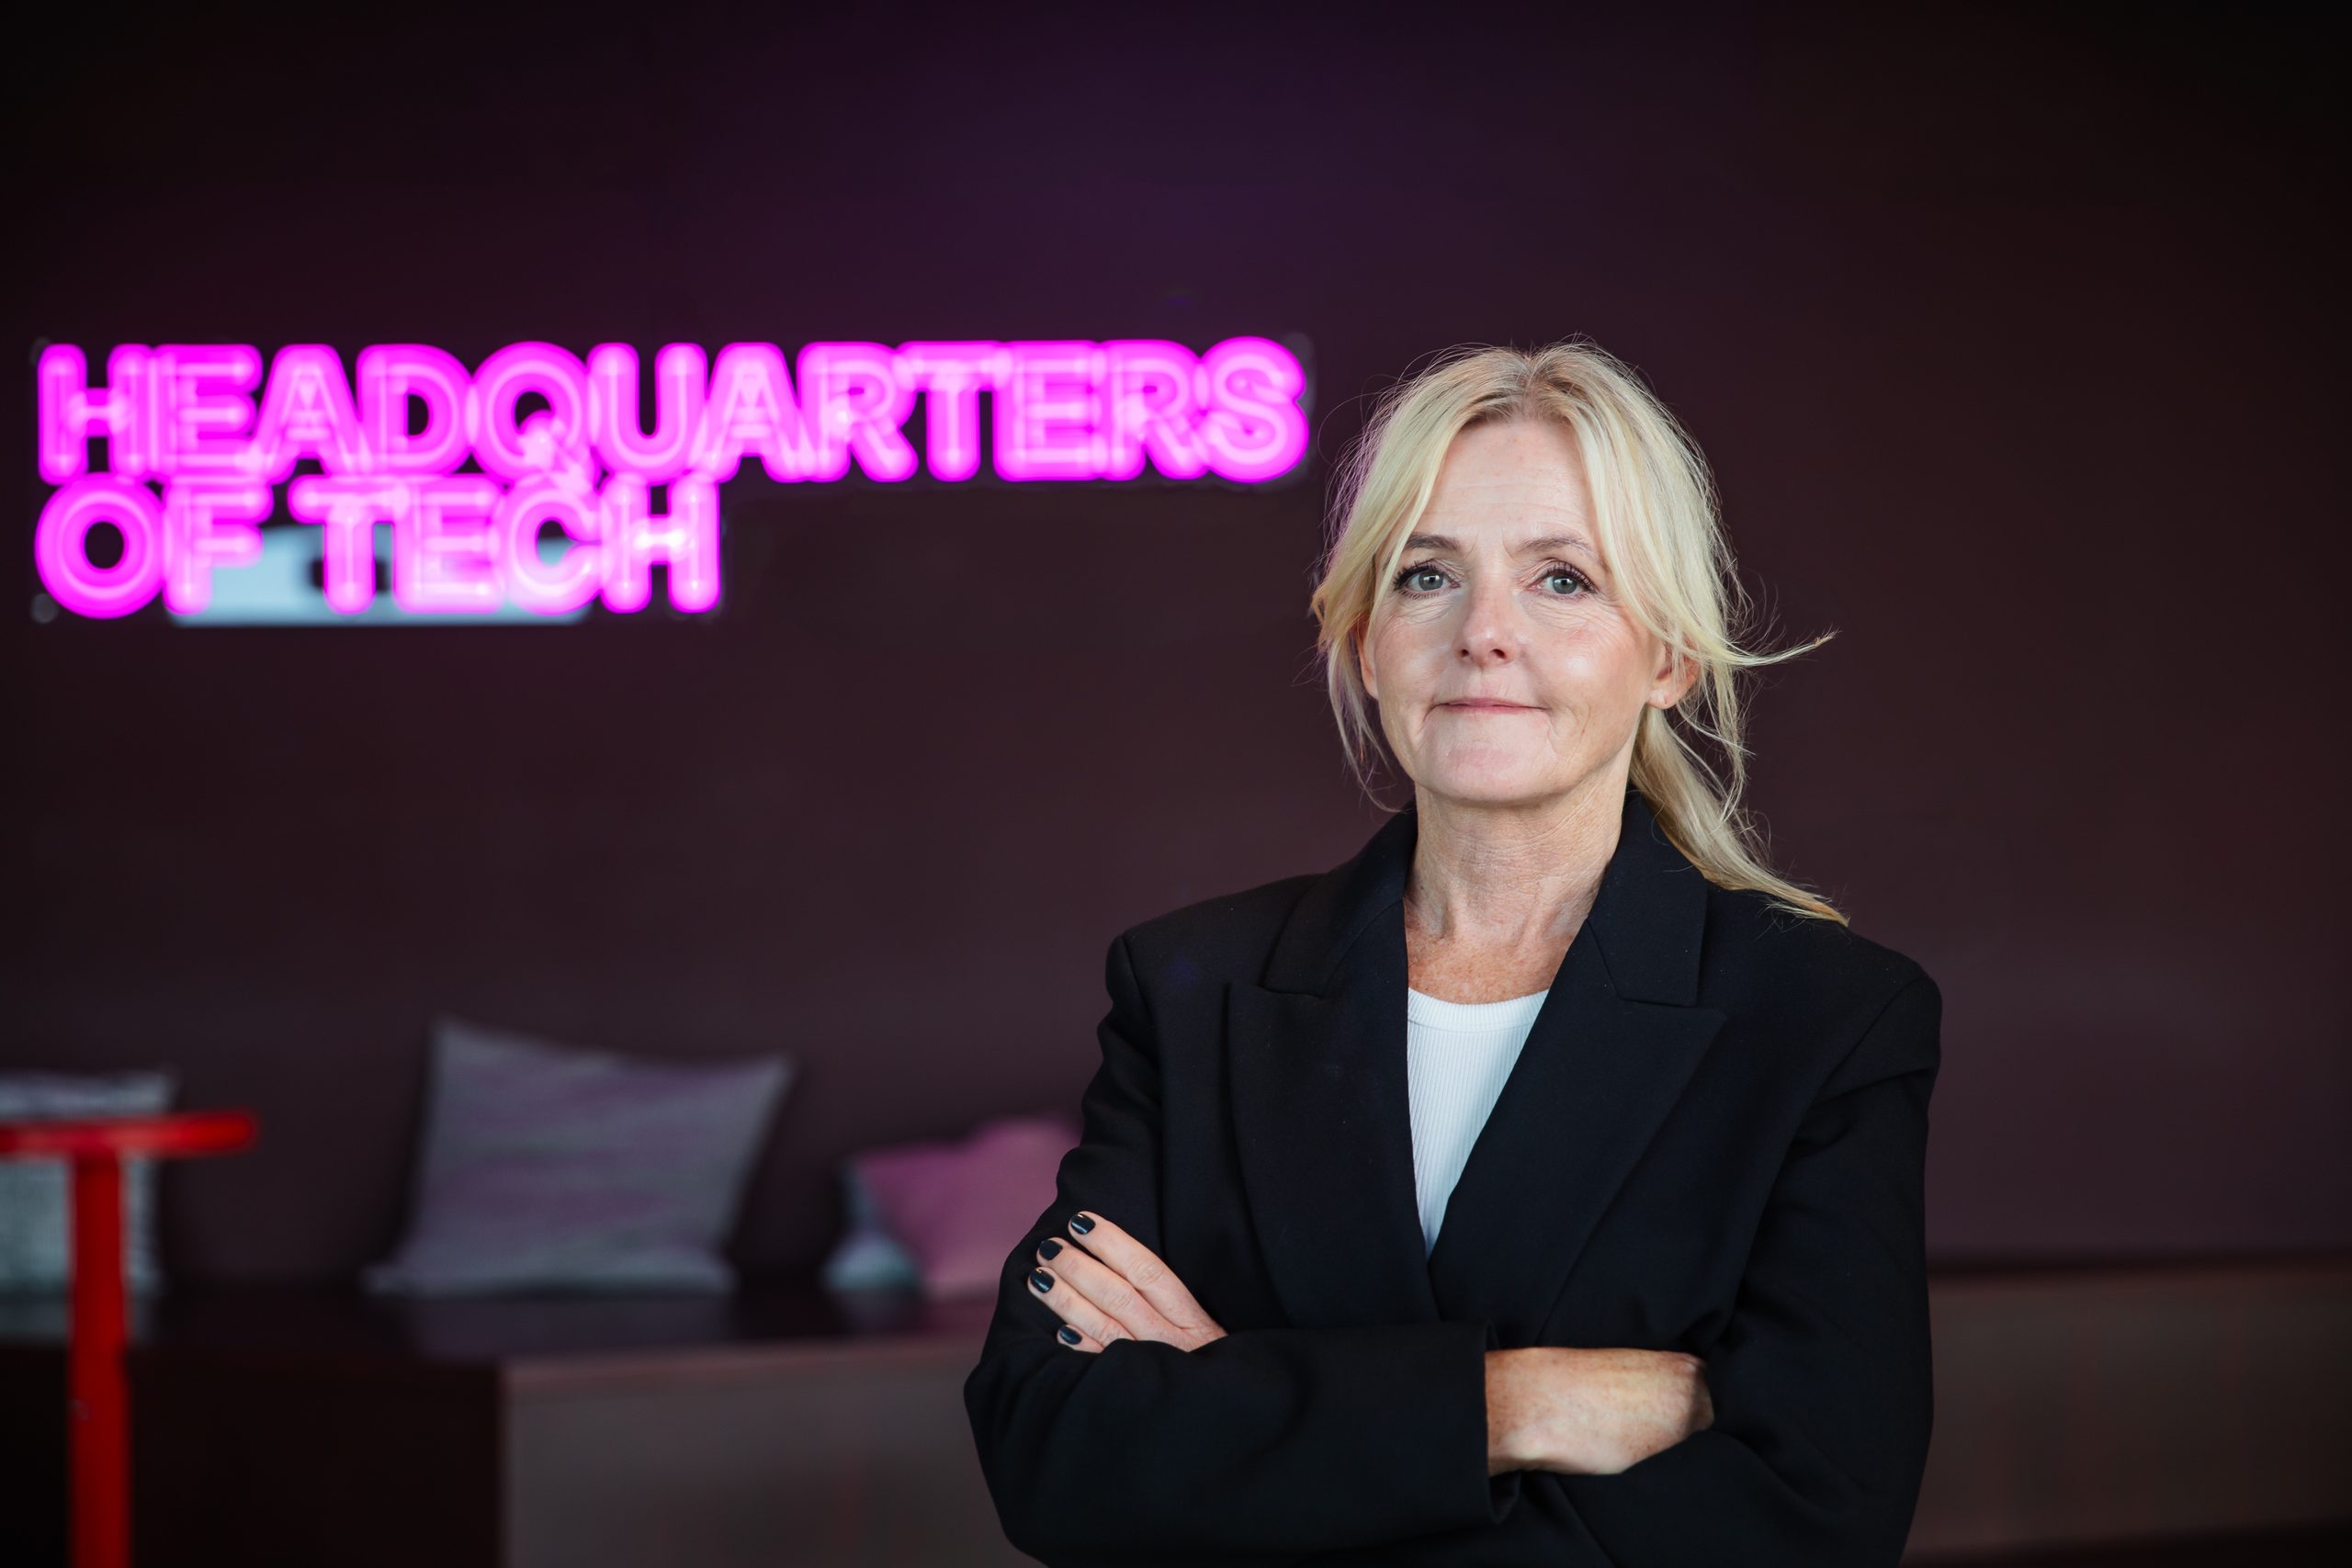
Den 1 oktober skärps kraven på cybersäkerhet ytterligare, vilket sammanfaller med starten av Cybersäkerhetsmånaden (European Cybersecurity Month). Årets cybersäkerhetsmånad blir den första sedan lagens krav konkretiserats i föreskrifter. HiQ:s cybersäkerhetsexpert Pernilla Rönn reder ut vad som är nytt och vilka åtgärder företag och organisationer bör prioritera.
European Cybersecurity Month startade 2012 med syftet att öka medvetenheten om cybersäkerhet bland medborgare och organisationer. Behovet är fortsatt stort. I augusti utsattes svenska verksamheter för i genomsnitt 2 470 cyberattacker i veckan, en ökning med 38 procent jämfört med samma månad förra året. Det är betydligt mer än den globala ökningen på 22 procent, enligt Check Point Research.
– Det nya regelverket gör cybersäkerhet till en tydligare verksamhets- och ledningsfråga. Det räcker inte att ha policys och rutiner på plats, organisationer behöver kunna visa att de fungerar i praktiken, säger Pernilla Rönn, cybersäkerhetsexpert på HiQ.
Den 1 oktober tas nästa steg i den nya svenska cybersäkerhetsregleringen. Då börjar nya föreskrifter gälla som konkretiserar kraven på säkerhetsåtgärder och ledningens utbildning samt reglerar säkerhetsrevisioner och säkerhetsskanningar.
Från den 1 oktober gäller nedan:
- Konkreta säkerhetsåtgärder: verksamheten behöver arbeta strukturerat med exempelvis riskanalyser, behörigheter, incidenthantering, kontinuitet och säkerhet i leverantörskedjan.
- Ledningen måste utbildas: ledningen behöver ha tillräcklig kunskap för att förstå cyberriskerna och kunna ta ansvar för och följa upp säkerhetsarbetet.
- Säkerheten ska granskas: tillsynsmyndigheten kan kräva att en verksamhet genomför säkerhetsrevision för att kontrollera att säkerhetsarbetet och åtgärderna faktiskt fungerar.
- System ska säkerhetsskannas: tekniska miljöer ska kunna kontrolleras efter sårbarheter och brister så att de kan upptäckas och åtgärdas.
– Oktober är ett bra tillfälle att gå igenom beredskapen, hitta luckorna och se till att ansvar och arbetssätt är tydliga innan en incident inträffar, säger Pernilla Rönn, cybersäkerhetsexpert på HiQ.
Pernilla Rönns checklista: detta bör alla organisationer göra under oktober
- Kontrollera om organisationen omfattas och att anmälan är gjord. Anmälan tas sedan den 1 juli emot av Nationellt cybersäkerhetscenter (NCSC) vid FRA. Ändringar ska uppdateras inom 14 dagar.
- Gå igenom de nya föreskrifterna om säkerhetsåtgärder mot befintliga rutiner före den 1 oktober, eller snarast.
- Boka in ledningens utbildning och dokumentera att den genomförts.
- Testa incidentkedjan. Öva på hur en cyberincident ska hanteras och rapporteras. Säkerställ att alla vet vem som gör vad – en betydande incident ska anmälas inom 24 timmar, följas upp med en incidentanmälan inom 72 timmar och slutrapporteras inom en månad.
- Tillverkare av uppkopplade produkter: CRA-rapporteringen är skarp sedan den 11 september. Säkerställ att EU Login och rutiner för rapportering i Enisas plattform finns på plats.
Kontakt
Region HiQ Group
Jenny Burman
Global PR and Communications Manager
Hej 👋 Jag heter Jenny och jobbar med PR och kommunikation på HiQ. Vill du veta mer om de grymma lösningar vi jobbar med på HiQ, eller har frågor om oss som bolag? Tveka inte att höra av dig!